
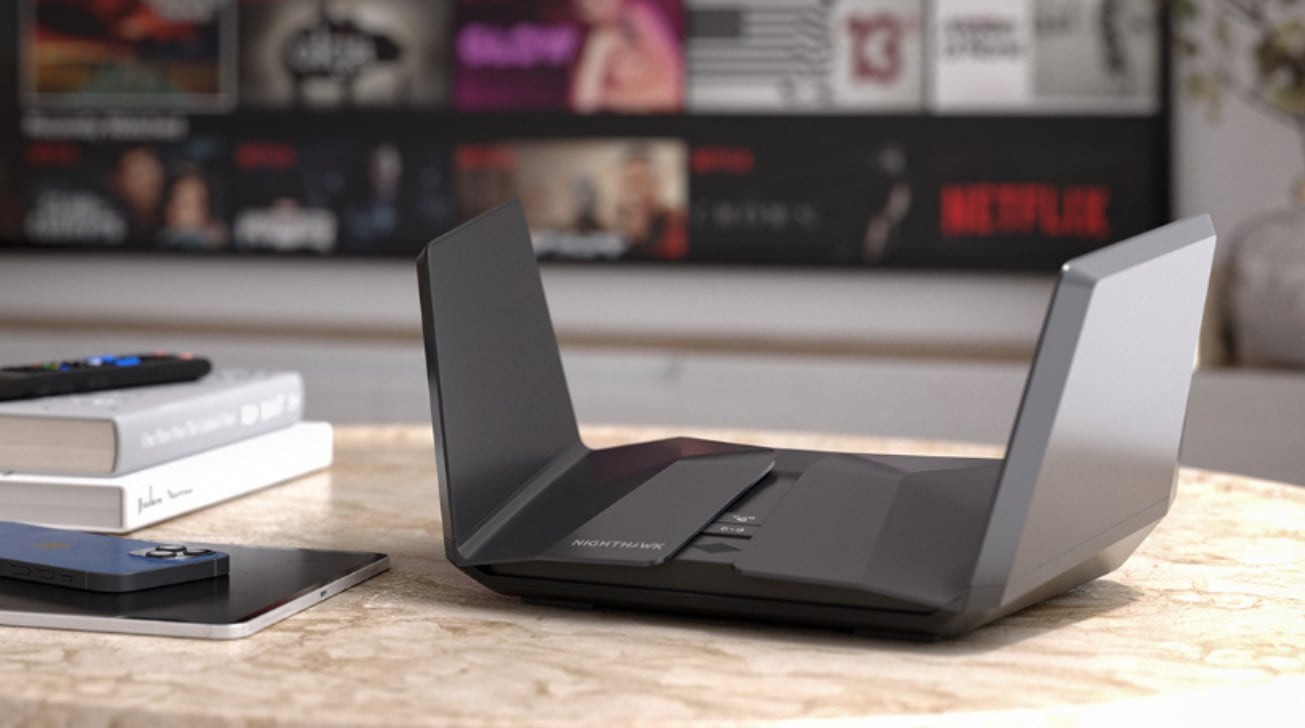
اكتشف الباحثون الأمني ثغرات حرجة تؤثر على عدة موديلات من أجهزة الراوتر ومودم الإنترنت ومقويات الإشارة من علامة Netgear التجارية. تحمل هذه الثغرات الرمز التوثيقي CVE-2026-11732 وCVE-2026-11731 وCVE-2026-11730 وCVE-2026-9218، وتسمح للمهاجمين المتصلين بالشبكة المحلية بتنفيذ أوامر برمجية غير موثوقة، أو تعديل إعدادات الإدارة، أو اعتراض جلسات المستخدمين المشرفين. يتطلب تأمين الأجهزة المتضررة تثبيت أحدث إصدارات البرامج الثابتة التي أدرجتها الشركة المصنعة فوراً.
ثغرة CVE-2026-11732: تنفيذ أوامر برمجية عبر خاصية حظر المواقع
تتيح هذه الثغرة الأمنية للمهاجم المتصل بالشبكة المحلية تنفيذ أوامر برمجية غير مصرح بها على الجهاز المتأثر. يشترط لاستغلال هذه الثغرة تفعيل خاصية “Block Sites” التي تستخدم لحظر الوصول إلى مواقع معينة بناءً على أسماء النطاقات أو الكلمات المفتاحية.
تشمل قائمة الأجهزة المتضررة والروابط الرسمية لتنزيل التحديثات:
- مودم راوتر CAX30 Nighthawk AX6 6-Stream WiFi 6 : تنزيل التحديث الثابت لجهاز CAX30
- راوتر RAX30 Nighthawk AX5 5-Stream AX2400 Wi-Fi 6 : تنزيل التحديث الثابت لجهاز RAX30
- راوتر RAX5 4-Stream AX1600 Wi-Fi 6 (منتهي الصلاحية) : تنزيل التحديث الثابت لجهاز RAX5
- راوتر RAXE300 Nighthawk AXE7800 ثلاثي النطاق Wi-Fi 6E : تنزيل التحديث الثابت لجهاز RAXE300
وصل جهاز RAX5 إلى مرحلة نهاية العمر الافتراضي (EoS)، ولن توفر الشركة المصنعة أي تصحيحات برمجية مستقبلية له، مما يفرض استبداله بجهاز حديث.
ثغرة CVE-2026-11731: تعديل إعدادات المشرف دون مصادقة
تؤدي هذه الثغرة إلى تعريض خادم الإدارة في الراوتر لعمليات تعديل غير مصرح بها. يستطيع أي مهاجم غير مطلع على كلمة المرور ويتواجد على الشبكة المحلية استعراض وتغيير بعض معلمات التحكم الخاصة بالجهاز.
الموديلات المصابة التي تتوفر لها تحديثات تصحيحية:
- راوتر RAX28 Nighthawk AX5 5-Stream AX2200 WiFi 6 : تنزيل التحديث الثابت لجهاز RAX28
- راوتر RAX29 Nighthawk AX2400 Wi-Fi 6 : تنزيل التحديث الثابت لجهاز RAX29
- راوتر RAX30 Nighthawk AX5 5-Stream AX2400 Wi-Fi 6 : تنزيل التحديث الثابت لجهاز RAX30
ثغرة CVE-2026-11730: اختطاف الجلسات في مقويات الإشارة لاسلكياً
تستهدف هذه الثغرة جهازي توسيع نطاق الشبكة تحديداً. يمكن للمهاجم الموجود ضمن النطاق المحلي اعتراض جلسة العمل الخاصة بالمشرف أثناء نشاطها على بوابة الإدارة عبر الويب.
المراجع المصابة وصفحات التنزيل المرتبطة بها:
- مقيو الإشارة EX3700 AC750 Essentials Edition (منتهي الدعم) : تنزيل التحديث الثابت لجهاز EX3700
- مقيو الإشارة ثنائي النطاق EX6120 AC1200 : تنزيل التحديث الثابت لجهاز EX6120
نظراً لأن جهاز EX3700 قد خرج من دائرة الدعم الفني، تنصح الشركة بترقية الجهاز إلى إصدار أحدث.
ثغرة CVE-2026-9218: تنفيذ أوامر بصلاحيات المشرف
تسمح هذه الثغرة للمستخدم الخبيث الذي يمتلك بالفعل بيانات اعتماد المشرف وإمكانية الوصول إلى الشبكة المحلية بتشغيل أوامر برمجية عشوائية على نظام التشغيل الخاص بالموجه.
أجهزة الراوتر والمودم المتضررة:
- مودم راوتر كابل ثلاثي النطاق CBR40 Orbi AC2200 (منتهي الدعم) : تنزيل التحديث الثابت لجهاز CBR40
- راوتر جيجابت ثنائي النطاق ذكي R7000 Nighthawk AC1900 (منتهي الصلاحية) : تنزيل التحديث الثابت لجهاز R7000
- راوتر جيجابت ذكي ثنائي النطاق Nighthawk AC2300 R7000P (منتهي الصلاحية) : تنزيل التحديث الثابت لجهاز R7000P
- راوتر Wi-Fi طراز Nighthawk AX4 4-Stream RAX40 (منتهي الصلاحية) : تنزيل التحديث الثابت لجهاز RAX40
وصلت غالبية هذه الإصدارات القديمة إلى نهاية عمرها التجاري، وتدعو الشركة مستخدميها إلى التبديل نحو بوابات شبكية جديدة لضمان حماية البيانات.